Apple hat wieder seine gefürchteten Bedrohungswarnungen verschickt. Seit dem 29. Oktober haben iPhone-Nutzer in 99 Ländern eine Benachrichtigung erhalten, die ihnen ohne Umschweife sagt: Du könntest Ziel eines Angriffs mit Söldner-Spyware gewesen sein. Und diesmal betrifft es auch Deutschland ganz direkt: Unter den Empfängern sind Mitglieder des Bundestags und weitere Personen des öffentlichen Lebens.
Ich erkläre dir, was passiert ist, was eine solche Warnung wirklich bedeutet, wie du eine echte von einem Betrugsversuch unterscheidest und was du tun solltest, falls du selbst einmal eine bekommst.
Was passiert ist
Apple hat eine neue Runde sogenannter Apple Threat Notifications (Bedrohungsmitteilungen) an Personen verschickt, die nach Apples eigenen Systemen gezielt mit Söldner-Spyware angegriffen wurden. Gemeint ist Spionagesoftware, die von privaten Firmen entwickelt und an Dritte verkauft wird, meist an Regierungen. Das bekannteste Beispiel ist Pegasus von der israelischen NSO Group.
Ein paar Zahlen zur Einordnung:
- Diese Welle hat Nutzer in 99 Ländern erreicht.
- Seit Apple 2021 mit diesen Warnungen begonnen hat, wurden Nutzer in insgesamt mehr als 150 Ländern benachrichtigt.
- Es ist die zweite Welle in weniger als drei Monaten: Im August hatte Apple bereits Nutzer in 110 Ländern gewarnt.
- Zu den bekannten Betroffenen außerhalb Deutschlands gehört der libanesische Filmemacher Radwan Mortada, der öffentlich berichtet hat, dass Apple ihn vor einem weiteren Angriff auf sein Gerät gewarnt hat, nach einem ersten im Jahr 2021.
Wichtig: 99 Länder bedeuten nicht 99 Opfer oder 99 Regierungen dahinter. Die Zahl zeigt, wie breit die Kampagne angelegt ist, nicht wie viele Handys gehackt wurden. Apple sagt nicht, wie viele Menschen die Warnung erhalten haben und in welchen Ländern sie leben.
Deutschland: Bundestagsabgeordnete unter den Gewarnten
In die Schlagzeilen kam diese Welle vor allem durch Deutschland. Das Bundesamt für Sicherheit in der Informationstechnik, das BSI, teilte am Wochenende mit, dass Mitglieder des Bundestags und weitere, nicht genannte Personen die Warnung von Apple erhalten haben.
Digitalminister Karsten Wildberger bestätigte im öffentlich-rechtlichen Fernsehen, dass das BSI die Betroffenen schriftlich kontaktiert und ihnen erklärt hat, wie sie ihre Geräte schützen können. Die Regierung habe „super schnell“ reagiert. Regierungssprecher Stefan Kornelius erklärte, Berlin nehme den Vorfall „sehr ernst“, ließ aber offen, wer aus der Regierung Ziel war und ob Bundeskanzler Friedrich Merz dazugehört.
Ein unbequemes Detail, an das die deutsche Presse in diesen Tagen erinnert hat: Das Bundeskriminalamt, das BKA, hat 2019 selbst Zugang zu Pegasus gekauft. Dieselben Regierungen, die sich heute über solche Werkzeuge beschweren, sind also manchmal auch ihre Kunden.
Was eine solche Warnung bedeutet (und was nicht)
Hier lohnt es sich, genau zu sein, denn man kann leicht zu viel Angst bekommen oder das Ganze umgekehrt unterschätzen:
- Sie bedeutet, dass Apple Aktivitäten entdeckt hat, die zu einem gezielten Angriff auf dich persönlich passen, wahrscheinlich wegen deiner Person oder deines Berufs (Journalisten, Aktivisten, Politiker, Diplomaten …).
- Sie bestätigt nicht, dass dein iPhone infiziert ist. Apple sagt nicht, ob der Angriff erfolgreich war. Deshalb rät das BSI den Betroffenen, davon auszugehen, dass ihr Gerät kompromittiert sein könnte.
- Sie sagt nicht, wer dahintersteckt. Apple schreibt die Angriffe keiner Regierung oder Region zu und erklärt auch nicht, warum es die Warnung verschickt, um den Angreifern keine Hinweise zu geben.
Gefährlich ist diese Art von Spyware vor allem, weil sie oft Zero-Click-Angriffe nutzt: Du musst auf keinen Link tippen und keine Datei öffnen. Es reicht, dass etwas auf deinem Handy ankommt. Einmal drin, kann sie deine Nachrichten lesen, deinen Standort kennen und auf praktisch alles zugreifen, was auf dem Telefon gespeichert ist.
So erkennst du, ob die Warnung echt ist
Eine solche Warnung ist der perfekte Köder für Betrüger. Deshalb solltest du zuerst prüfen, ob sie wirklich von Apple kommt. Laut Apples offizieller Dokumentation gilt:
- Die Warnung erscheint auf dem iPhone selbst, auf dem Sperrbildschirm und in den Einstellungen.
- Du siehst die Mitteilung auch, wenn du dich auf account.apple.com anmeldest.
- Kommt sie per E-Mail, ist der Absender threat-notifications@email.apple.com. Die E-Mail allein reicht aber nicht: Prüfe es immer in deinem Apple Account.
- Apple wird dich niemals per E-Mail oder Telefon auffordern, auf einen Link zu tippen, eine Datei zu öffnen, eine App oder ein Profil zu installieren oder dein Passwort oder einen Bestätigungscode herauszugeben.
Bekommst du eine SMS, eine WhatsApp oder eine E-Mail „von Apple“ mit einem Link, um „dein Konto zu schützen“, sei misstrauisch. Das ist keine Bedrohungswarnung, sondern wahrscheinlich die Bedrohung selbst.
Was du tun solltest, wenn du eine bekommst
Das empfiehlt Apple allen, die eine echte Warnung erhalten:
- Aktiviere den Blockierungsmodus auf allen deinen Apple-Geräten (was das ist, erkläre ich gleich).
- Hol dir professionelle Hilfe. Apple verweist auf die Digital Security Helpline der Organisation Access Now, die rund um die Uhr erreichbar ist. Arbeitest du für ein Unternehmen oder eine Behörde, informiere auch dessen IT-Sicherheitsteam.
- Halte alles aktuell, mit der neuesten Version von iOS, iPadOS und macOS.
- Schütze deinen Apple Account mit einem starken Passwort und der Zwei-Faktor-Authentifizierung.
Und falls du keine Warnung bekommen hast, aber wegen deines Berufs echten Grund zur Annahme hast, dass du ein Ziel sein könntest, empfiehlt Apple, den Blockierungsmodus vorsorglich einzuschalten. Für alle anderen gilt weiterhin das Wichtigste: immer aktualisieren. Wenn du gerade auf iOS 27 umgestiegen bist, findest du hier 6 iOS-27-Tricks, die kaum jemand nutzt.
Was der Blockierungsmodus ist und was er sperrt
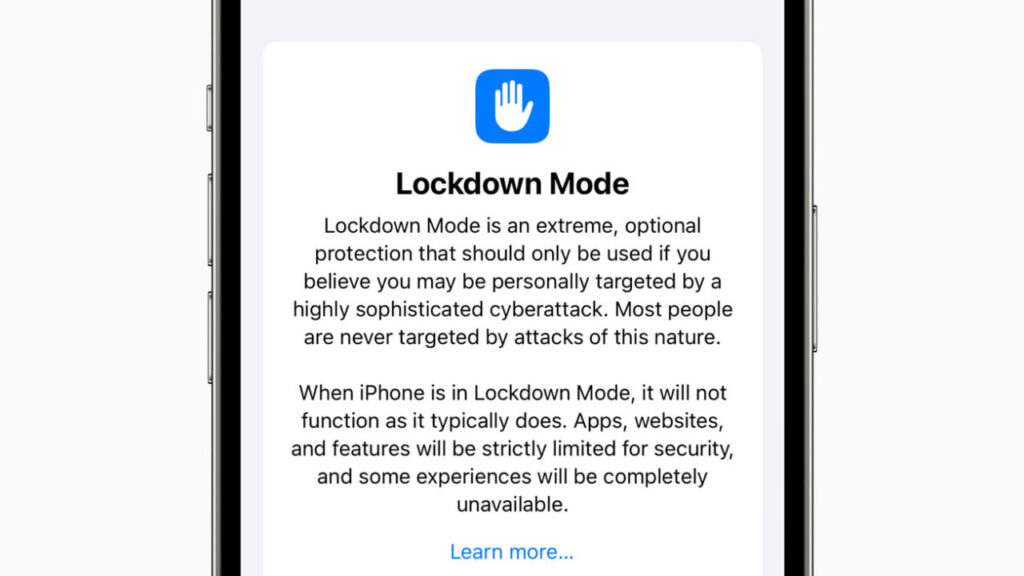
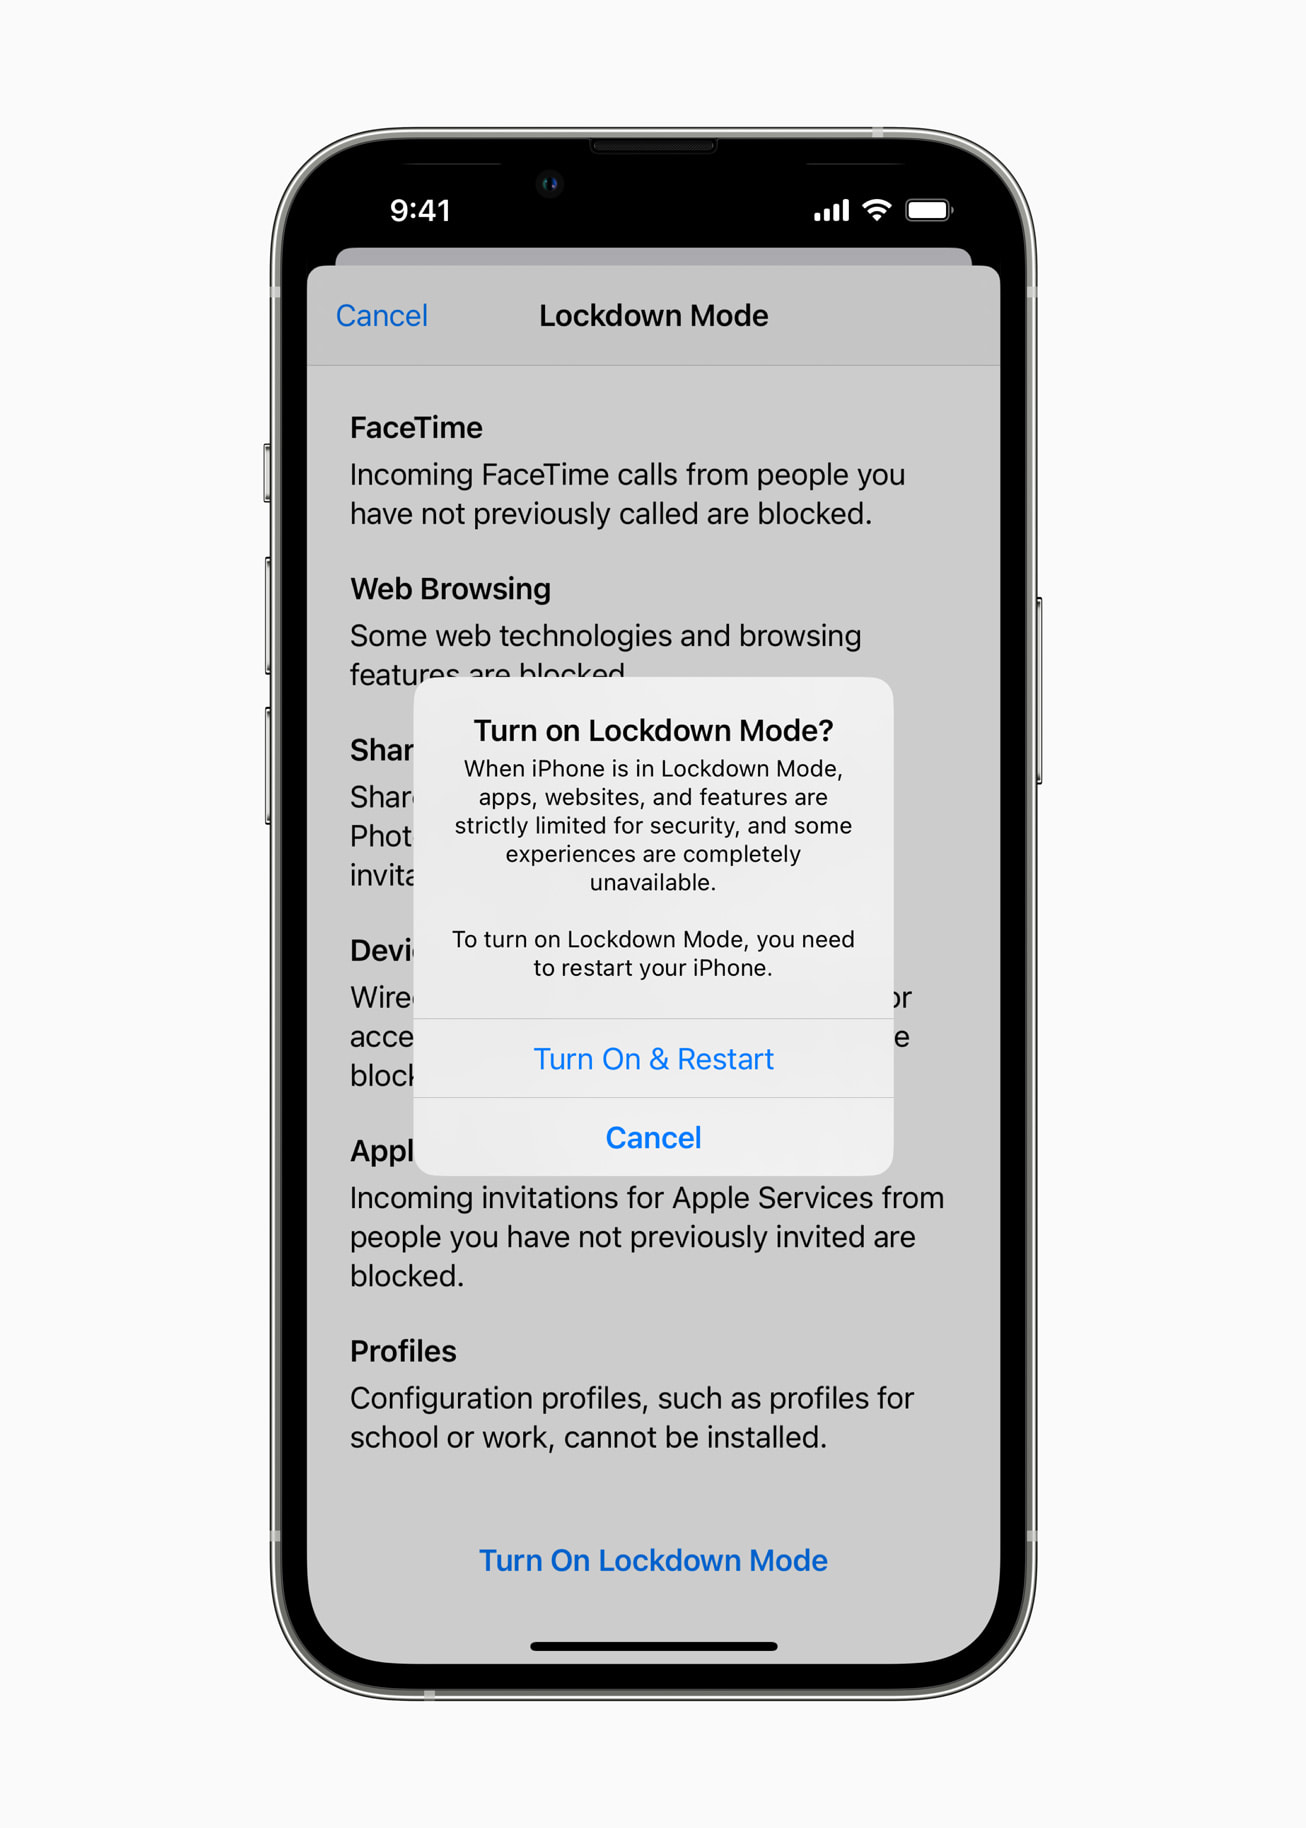
Der Blockierungsmodus (Lockdown Mode auf Englisch) kam 2022 mit iOS 16 und ist ein extremer, optionaler Schutz. Du aktivierst ihn unter Einstellungen > Datenschutz & Sicherheit > Blockierungsmodus, danach startet das iPhone neu. Im Gegenzug für eine möglichst kleine Angriffsfläche funktioniert das Handy nicht mehr ganz wie gewohnt:
- In Nachrichten werden die meisten Anhänge außer Bildern blockiert, und einige Funktionen wie Linkvorschauen sind deaktiviert.
- Einige komplexe Webtechnologien werden in Safari abgeschaltet, außer auf Websites, die du als vertrauenswürdig markierst.
- FaceTime-Anrufe von Personen, die du noch nie angerufen hast, werden blockiert.
- Ist das iPhone gesperrt, nimmt es keine Kabelverbindungen zu Computern oder Zubehör an.
- Konfigurationsprofile lassen sich nicht installieren, und das Gerät kann nicht in eine Mobilgeräteverwaltung (MDM) aufgenommen werden.
Funktioniert er? Im März dieses Jahres erklärte Apple gegenüber TechCrunch, dass ihm kein erfolgreicher Angriff mit Söldner-Spyware auf ein Gerät mit aktiviertem Blockierungsmodus bekannt sei. Unverwundbar ist er aber nicht: Erst am Dienstag zeigte das Hackerteam Calif ein iPhone 18 Pro mit Jailbreak und aktiviertem Blockierungsmodus, und der Jailbreak blieb auch nach dem Update auf iOS 27.2 bestehen. Das ist eine Demonstration von Forschern, kein bekannter echter Angriff, erinnert aber daran, dass kein Schutz absolut ist.
Und in Österreich und der Schweiz?
Apple veröffentlicht keine Liste der betroffenen Länder. Ob es in dieser Welle auch Empfänger in Österreich oder der Schweiz gibt, ist daher nicht bekannt. Anders als in Deutschland hat dort bislang keine Behörde etwas bestätigt.
Sicher ist dagegen: Jedes Mal, wenn eine solche Nachricht viral geht, tauchen Betrugsversuche auf, die sie nachahmen. Als normaler Nutzer ist die Wahrscheinlichkeit, mit Söldner-Spyware angegriffen zu werden, sehr gering (Apple betont, dass die allermeisten das nie erleben werden). Die Wahrscheinlichkeit, eine gefälschte „Sicherheitswarnung von Apple“ zu bekommen, die dir dein Konto stehlen soll, ist deutlich höher.
Meine Meinung
Für mich gehört das zum Besten, was Apple in Sachen Sicherheit macht, und das sage ich nicht aus Gefälligkeit. Das Opfer direkt auf dem Sperrbildschirm zu warnen, dass jemand mit viel Geld hinter ihm her ist, machen nur wenige Unternehmen. Und dass das BSI in weniger als 24 Stunden reagiert hat, zeigt, dass das System funktioniert, wenn Behörden es ernst nehmen.
Das eigentliche Problem kann Apple aber nicht lösen. Zwei Wellen in weniger als drei Monaten, jeweils mehr als hundert Länder, und Abgeordnete eines der wichtigsten Parlamente Europas unter den Zielen. Hier geht es nicht mehr um Einzelfälle von Journalisten oder Aktivisten: Das ist eine Industrie. Und solange es Regierungen gibt (die deutsche eingeschlossen, wie der Fall BKA zeigt), die solche Werkzeuge kaufen, wird es Firmen geben, die sie verkaufen.
Mein praktischer Rat: Wenn du nicht im Rampenlicht stehst, musst du den Blockierungsmodus nicht einschalten, solltest aber wissen, wie eine echte Warnung aussieht, damit du auf keine falsche hereinfällst. Und wenn du im Journalismus, in der Politik oder im Aktivismus arbeitest, schalte ihn jetzt ein, auch wenn du nichts bekommen hast. Die kleinen Einschränkungen lohnen sich.
Kennst du jemanden, der das lesen sollte? Teile es. Und wenn du Fragen zum Blockierungsmodus hast, schreib sie mir in die Kommentare.
Quellen: TechCrunch · Apple Support: Bedrohungsmitteilungen und Söldner-Spyware · Apple Newsroom (Blockierungsmodus) · MacRumors · CyberScoop · The Record · TechRepublic