Apple ha vuelto a mandar sus temidos avisos de amenaza. Desde el 29 de octubre, usuarios de iPhone de 99 países han recibido una notificación que les dice, sin rodeos, que podrían haber sido objetivo de un ataque con spyware mercenario. Y esta vez la noticia ha tenido nombre y apellidos institucionales: en Alemania, entre los destinatarios hay miembros del Bundestag y otras figuras públicas.
Como vivo en Alemania, este tema lo he seguido de cerca. Te cuento qué ha pasado, qué significa realmente recibir uno de estos avisos, cómo distinguir uno real de un engaño y qué deberías hacer si algún día te llega a ti.
Qué ha pasado
Apple ha enviado una nueva tanda de Apple Threat Notifications (notificaciones de amenaza) a personas que, según sus propios sistemas, han sido atacadas de forma individual con spyware mercenario. Es decir, software espía desarrollado por empresas privadas y vendido a terceros, normalmente gobiernos. El ejemplo más conocido es Pegasus, de la israelí NSO Group.
Algunos datos para ponerlo en contexto:
- Esta oleada ha llegado a usuarios de 99 países.
- Desde que empezó a enviar estos avisos en 2021, Apple ha notificado a usuarios de más de 150 países en total.
- Es la segunda oleada en menos de tres meses: en agosto, Apple ya avisó a usuarios de 110 países.
- Entre los afectados conocidos fuera de Alemania está el cineasta libanés Radwan Mortada, que ha contado públicamente que Apple le ha avisado de «otro ataque» contra su dispositivo, tras uno anterior en 2021.
Ojo con una cosa: 99 países no significa 99 víctimas ni 99 gobiernos detrás. Es una medida de lo extendida que está la campaña, no un recuento de móviles hackeados. Apple no dice cuántas personas han recibido el aviso ni en qué países están.
Alemania: diputados del Bundestag entre los avisados
Lo que ha hecho saltar esta oleada a los titulares ha sido Alemania. La Oficina Federal de Seguridad de la Información, el BSI, informó el fin de semana de que miembros del Bundestag (el parlamento alemán) y otras personalidades no identificadas habían recibido el aviso de Apple.
El ministro de Digitalización, Karsten Wildberger, confirmó en la televisión pública alemana que el BSI contactó con los afectados por escrito para indicarles cómo proteger sus dispositivos, y presumió de que el Gobierno había reaccionado «súper rápido». Por su parte, el portavoz del Gobierno, Stefan Kornelius, declaró que Berlín se toma «muy en serio» el incidente, pero no aclaró quién del Ejecutivo ha sido objetivo ni si el canciller Friedrich Merz está entre ellos.
Hay un detalle incómodo que la prensa alemana ha recordado estos días: la propia Oficina Federal de Policía Criminal alemana, el BKA, compró acceso a Pegasus en 2019. Es decir, los mismos gobiernos que hoy se quejan de este tipo de herramientas son, a veces, sus clientes.
Qué significa (y qué no) recibir uno de estos avisos
Aquí conviene ser preciso, porque es fácil asustarse más de la cuenta o, al revés, quitarle importancia:
- Significa que Apple ha detectado actividad compatible con un ataque dirigido contra ti en concreto, probablemente por quién eres o a qué te dedicas (periodistas, activistas, políticos, diplomáticos…).
- No confirma que tu iPhone esté infectado. Apple no dice si el ataque tuvo éxito. Por eso el BSI ha pedido a los afectados que den por hecho que su dispositivo puede estar comprometido.
- No dice quién está detrás. Apple no atribuye los ataques a ningún gobierno ni región, y tampoco explica qué le lleva a enviar el aviso, para no dar pistas a los atacantes.
Lo que hace tan peligroso a este tipo de spyware es que suele usar ataques zero-click: no hace falta que pulses ningún enlace ni abras ningún archivo. Basta con que te llegue algo al móvil. Una vez dentro, puede leer tus mensajes, conocer tu ubicación y acceder a prácticamente todo lo que guardas en el teléfono.
Cómo saber si el aviso es real
Un aviso de este tipo es el cebo perfecto para una estafa, así que lo primero es comprobar que viene de verdad de Apple. Según la documentación oficial de la compañía:
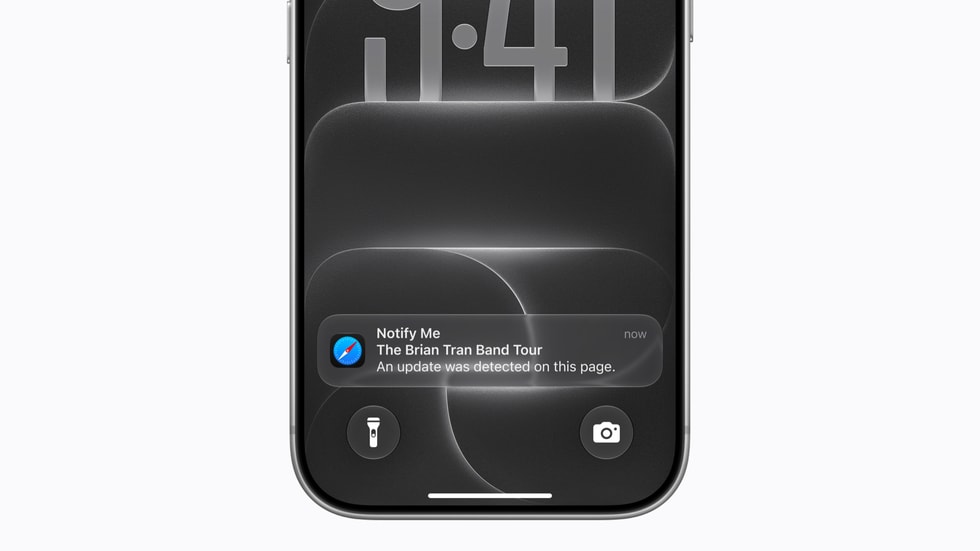
- El aviso aparece en el propio iPhone, en la pantalla de bloqueo y dentro de Ajustes.
- También verás la notificación al iniciar sesión en tu cuenta en account.apple.com.
- Si llega por correo, el remitente es threat-notifications@email.apple.com. Aun así, el correo por sí solo no basta: compruébalo siempre en tu cuenta de Apple.
- Apple nunca te pedirá que pulses un enlace, abras un archivo, instales una app o un perfil, ni que le des tu contraseña o un código de verificación por correo o por teléfono.
Si te llega un SMS, un WhatsApp o un correo «de Apple» con un enlace para «proteger tu cuenta», desconfía. Eso no es un aviso de amenaza: probablemente sea la amenaza.
Qué hacer si te llega uno
Estas son las recomendaciones de Apple para quien recibe un aviso real:
- Activa el Modo de Aislamiento en todos tus dispositivos Apple (te explico qué es justo debajo).
- Pide ayuda experta. Apple remite a la Digital Security Helpline de la ONG Access Now, que atiende 24 horas al día, 7 días a la semana. Si trabajas para una empresa o institución, avisa también a su equipo de seguridad.
- Mantén todo actualizado a la última versión de iOS, iPadOS y macOS.
- Protege tu cuenta de Apple con una contraseña robusta y la autenticación de doble factor.
Y si no has recibido ningún aviso pero tienes motivos reales para pensar que podrías ser objetivo por tu trabajo, Apple también recomienda activar el Modo de Aislamiento de forma preventiva. Para el resto, lo básico sigue valiendo: actualizar siempre. Si acabas de pasar a iOS 27, aquí tienes 10 cosas que hacer después de actualizar.
Qué es el Modo de Aislamiento y qué bloquea
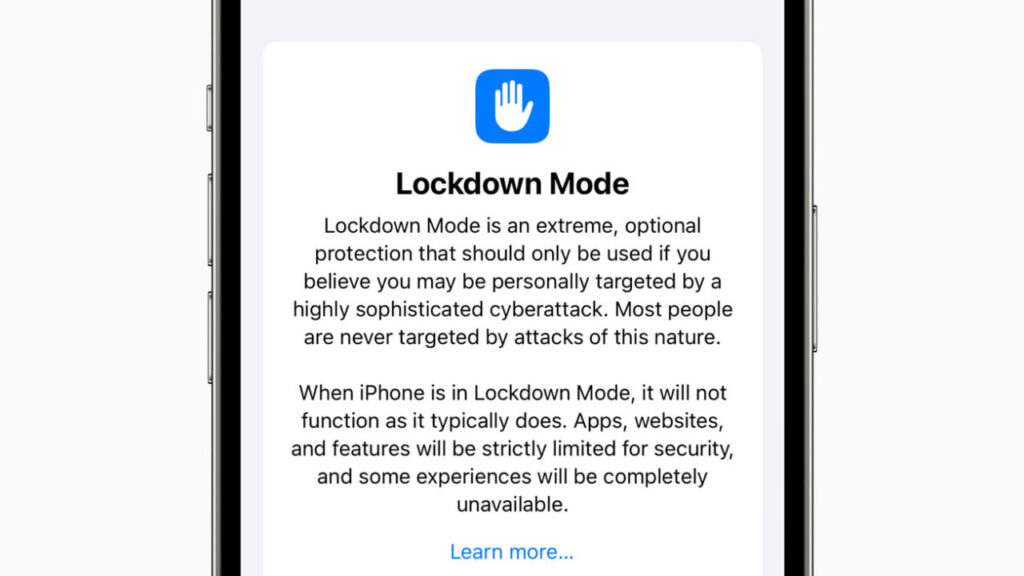
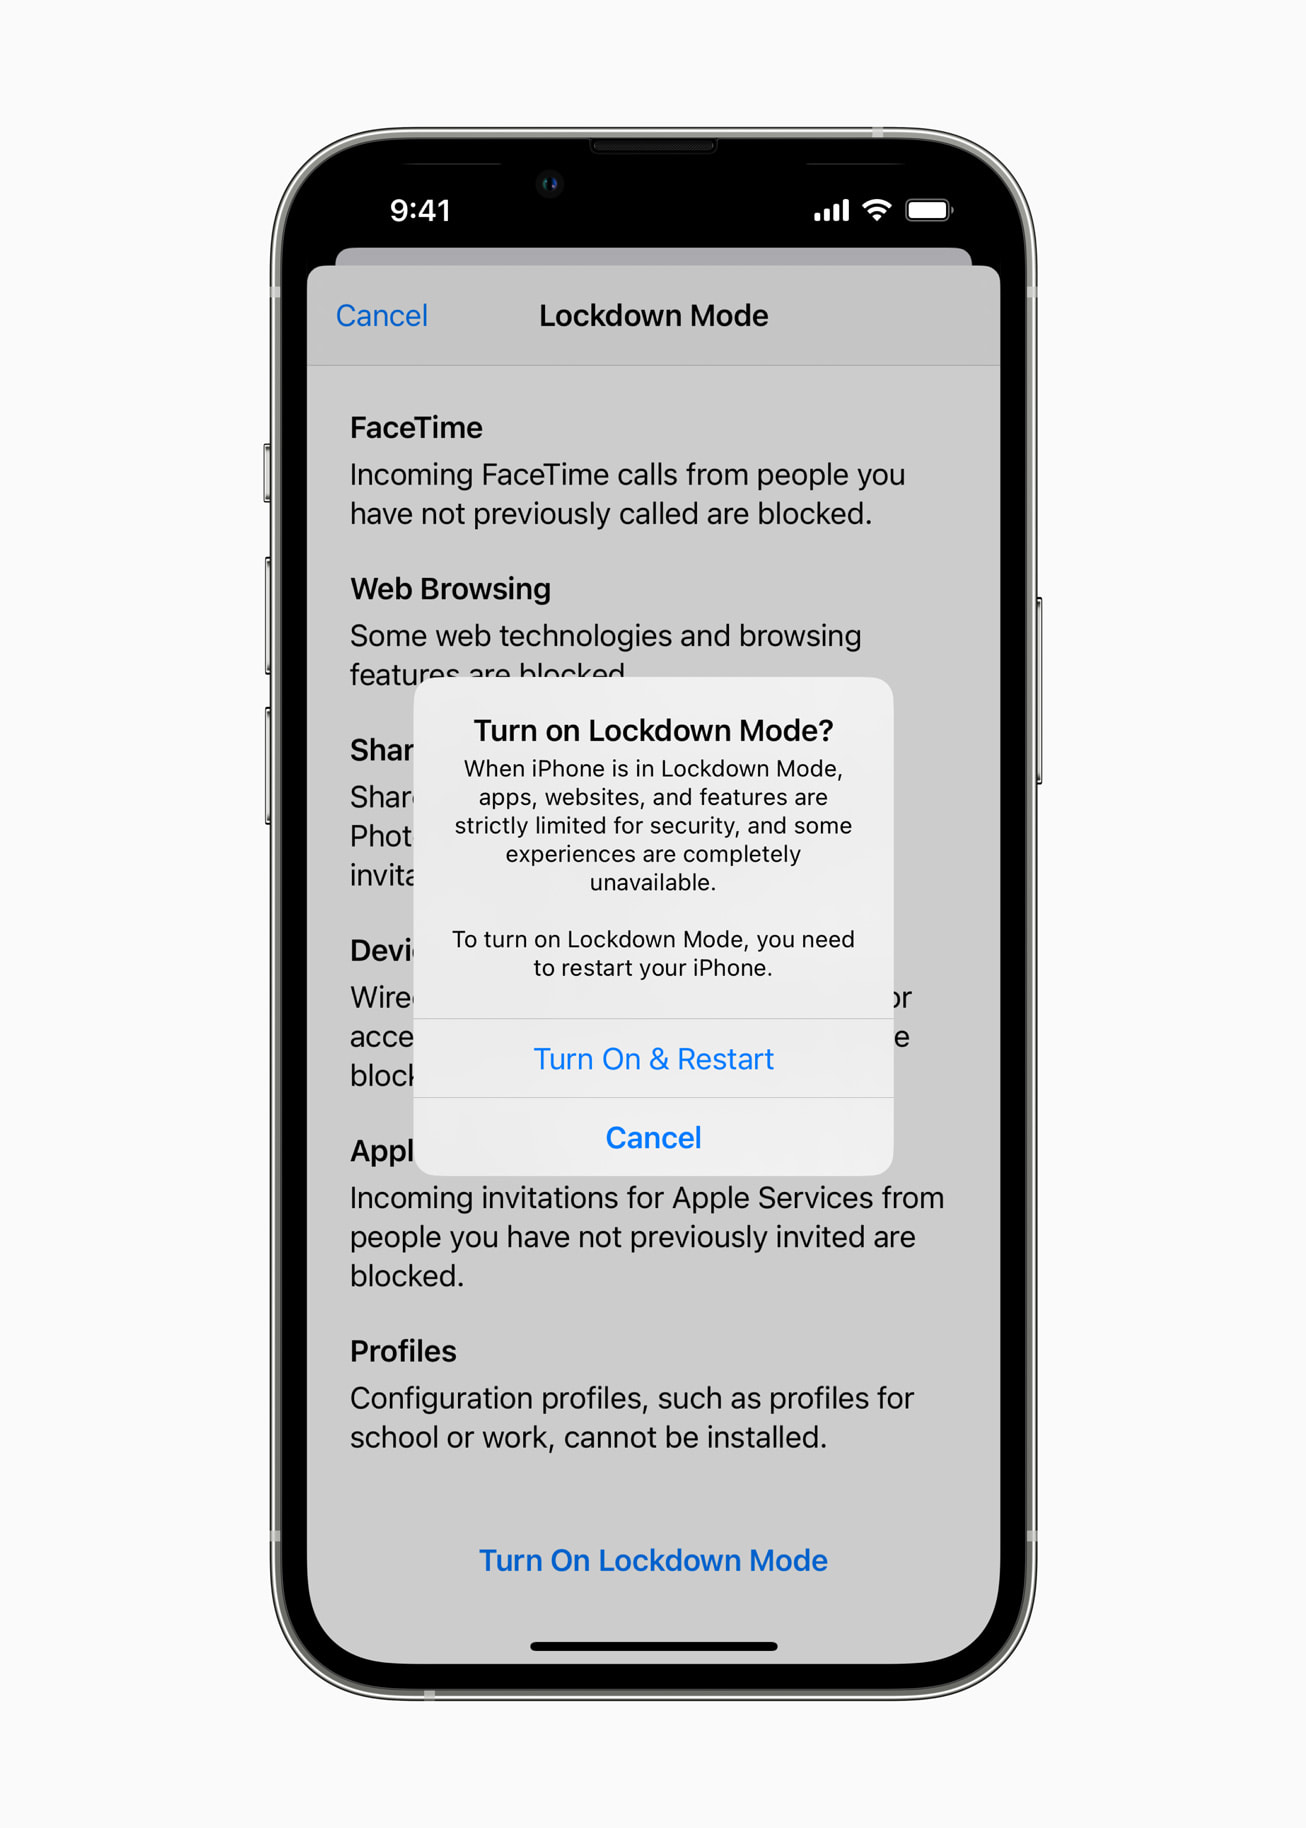
El Modo de Aislamiento (Lockdown Mode en inglés) llegó con iOS 16 en 2022 y es una protección extrema y opcional. Lo activas en Ajustes > Privacidad y seguridad > Modo de Aislamiento, y el iPhone se reinicia para aplicarlo. A cambio de reducir al máximo la superficie de ataque, el móvil deja de funcionar como siempre:
- En Mensajes se bloquean la mayoría de los archivos adjuntos que no sean imágenes, y algunas funciones como las previsualizaciones de enlaces quedan desactivadas.
- Algunas tecnologías web complejas se desactivan en Safari, salvo en las webs que tú marques como de confianza.
- Se bloquean las llamadas de FaceTime de personas a las que no hayas llamado antes.
- Con el iPhone bloqueado, no acepta conexiones por cable con ordenadores ni accesorios.
- No se pueden instalar perfiles de configuración ni inscribir el dispositivo en una gestión de dispositivos móviles (MDM).
¿Funciona? En marzo de este año, Apple aseguró a TechCrunch que no le constaba ningún ataque de spyware mercenario con éxito contra un dispositivo con el Modo de Aislamiento activado. Eso sí, no es invulnerable: justo este martes, el equipo de hackers Calif mostró un iPhone 18 Pro con jailbreak y el Modo de Aislamiento activado, y el jailbreak seguía ahí después de actualizar a iOS 27.2. Es una demostración de investigadores, no un ataque real conocido, pero sirve para recordar que ninguna protección es absoluta.
¿Y en España y Latinoamérica?
Apple no publica la lista de países afectados, así que no se sabe si en esta oleada hay destinatarios en España o en Latinoamérica. Ningún organismo público de estos países ha confirmado nada por ahora, a diferencia de lo que ha hecho Alemania.
Lo que sí es seguro es que, cada vez que una noticia así se hace viral, aparecen las estafas que la imitan. Si eres un usuario normal, la probabilidad de que te ataquen con spyware mercenario es muy baja (Apple insiste en que la inmensa mayoría nunca lo sufrirá). La probabilidad de que te llegue un falso «aviso de seguridad de Apple» para robarte la cuenta es bastante más alta.
Mi opinión
Me parece de lo mejor que hace Apple en seguridad, y no lo digo por quedar bien. Avisar directamente a la víctima, en su pantalla de bloqueo, de que alguien con muchos recursos va a por ella es algo que pocas empresas hacen, y que el BSI haya actuado en menos de 24 horas demuestra que el sistema funciona cuando las instituciones se lo toman en serio.
Pero el problema de fondo no lo puede arreglar Apple. Dos oleadas en menos de tres meses, más de cien países cada vez, y diputados de uno de los parlamentos más importantes de Europa entre los objetivos. Esto ya no va de casos aislados de periodistas o activistas: es una industria. Y mientras haya gobiernos (incluido el alemán, como recuerda el caso del BKA) dispuestos a comprar estas herramientas, seguirá habiendo empresas dispuestas a venderlas.
Mi consejo práctico: si no eres una persona expuesta, no hace falta que actives el Modo de Aislamiento, pero sí que sepas cómo es un aviso real para no picar con uno falso. Y si te dedicas al periodismo, la política o el activismo, actívalo ya, aunque no te haya llegado nada. Las pequeñas incomodidades compensan.
¿Conoces a alguien que debería leer esto? Compártelo. Y si tienes dudas sobre el Modo de Aislamiento, déjamelas en los comentarios.
Fuentes: TechCrunch · Apple Soporte: avisos de amenaza y spyware mercenario · Apple Newsroom (Modo de Aislamiento) · MacRumors · CyberScoop · The Record · TechRepublic